Jak sieci VLAN, Wi-Fi dla gości i izolacja klientów blokują połączenia z drukarką
Telefon i drukarka mogą mieć dostęp do internetu, a mimo to nie móc się ze sobą komunikować. Wi-Fi dla gości, izolacja klientów i zapory VLAN mają uniemożliwiać urządzeniom lokalnym nawiązywanie bezpośrednich połączeń, a właśnie tego potrzebuje Printer Tools do lokalnego monitorowania.
Celem nie jest usunięcie całej segmentacji. Chodzi o świadome dopuszczenie wąskiej ścieżki od zaufanego klienta do usług drukarki, z których korzystasz.

Wszystkie drukarki 3D w jednym panelu
Monitoruj drukarki Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo i Prusa w jednej aplikacji
Dostępna na Androida, iPhone'a, iPada i Maca, z aplikacjami towarzyszącymi na Apple Watch i Wear OS oraz opcjonalnym dostępem zdalnym przez VPN, OctoEverywhere lub Obico
Wi-Fi dla gości zwykle blokuje lokalnych klientów
Sieci dla gości często przepuszczają DNS i ruch internetowy, ale blokują dostęp do adresów prywatnych i innych klientów bezprzewodowych. Jeśli telefon jest w sieci dla gości, może nie dotrzeć do drukarki w głównej sieci LAN. Jeśli to drukarka jest urządzeniem gościnnym, przychodzące połączenia lokalne również mogą być odrzucane.
Na potrzeby testu kontrolnego przenieś oba urządzenia do głównej sieci LAN. Jeśli połączenie zadziała, przyczyną nie były aplikacja ani dane logowania.
Izolacja klientów może dotyczyć jednego punktu dostępowego
Izolacja bezprzewodowa uniemożliwia komunikację dwóm klientom w tym samym SSID. Może być włączona globalnie, dla danego SSID lub dla punktu dostępowego. Drukarka podłączona do jednego węzła sieci mesh i telefon podłączony do innego mogą podlegać zasadom kontrolera.
Wyłączaj izolację tylko w zaufanym SSID, który potrzebuje dostępu do urządzeń lokalnych. Nie zamieniaj publicznej sieci dla gości w ogólny most.
Routing między sieciami VLAN wymaga jawnych reguł
Sieć VLAN dla IoT jest przydatna, ale zapora musi przepuszczać odpowiedzi drukarki w ramach nawiązanych połączeń i wymagane przepływy inicjowane przez klienta. Różne integracje używają różnych portów i mechanizmów wykrywania, więc skopiowanie jednej szerokiej reguły nie zastąpi udokumentowania rzeczywistych potrzeb.
Preferuj reguły z zaufanej sieci użytkowników do konkretnych adresów i usług drukarki. Blokuj inicjowanie połączeń z VLAN IoT do zaufanej sieci, chyba że wymaga tego zweryfikowana funkcja.
Wykrywanie i połączenie bezpośrednie to co innego
Wykrywanie multicast lub broadcast może nie działać między sieciami VLAN, nawet gdy znany adres IP działa. Wykrywanie ONVIF i niektóre kreatory konfiguracji opierają się na lokalnym ruchu wykrywania, a zapisane połączenie unicast może korzystać z jawnie trasowanego adresu.
Możesz ręcznie dodać znany adres albo skonfigurować starannie ograniczony reflektor wykrywania. Nie włączaj nieograniczonego zalewania multicastem bez zrozumienia skutków.
VPN może zastępować trasy lokalne
Niektóre VPN dla użytkowników domowych kierują cały ruch do tunelu i blokują dostęp do sieci LAN. Na czas testu lokalnego tymczasowo wyłącz VPN albo włącz jego udokumentowaną opcję dostępu do sieci lokalnej.
Do zdalnego dostępu do domu inaczej zaprojektowany VPN celowo trasuje podsieć drukarki. Sprawdź, czy nie nakłada się ona na sieć, z którą telefon jest akurat połączony.
Diagnozuj za pomocą małej macierzy
Przetestuj tę samą drukarkę z głównej sieci LAN, z sieci segmentowanej i przez planowaną ścieżkę VPN. Zapisz, czy działa panel, pliki i kamera. Wynik pokaże, która zasada blokuje którą usługę.
Nigdy nie rozwiązuj problemu z lokalną zaporą przez publiczne przekierowanie portów drukarki. Używaj stałego lokalnego adresu IP i wąskich reguł wewnętrznych.
Najczęściej zadawane pytania
Dlaczego Bambu Handy działa, a Printer Tools nie?
Ścieżka przez chmurę może działać nawet wtedy, gdy router blokuje bezpośredni ruch lokalny.
Czy telefon i drukarka muszą korzystać z tego samego pasma Wi-Fi?
Nie. Potrzebują trasowanej i dozwolonej ścieżki, niekoniecznie tego samego pasma radiowego.
Czy wykrywanie może nie działać, a zapisany adres IP tak?
Tak. Wykrywanie multicast i bezpośredni ruch unicast są obsługiwane inaczej.
Czy wyłączyć zaporę VLAN?
Nie. Dodaj najwęższe zweryfikowane reguły potrzebne do planowanych usług lokalnych.
Oficjalne źródła: Bambu Lab Wiki — Printer network ports (discovery) · ONVIF — Profile S
Wszystkie drukarki 3D w jednym panelu
Monitoruj drukarki Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo i Prusa w jednej aplikacji
Dostępna na Androida, iPhone'a, iPada i Maca, z aplikacjami towarzyszącymi na Apple Watch i Wear OS oraz opcjonalnym dostępem zdalnym przez VPN, OctoEverywhere lub Obico
| FixoLab
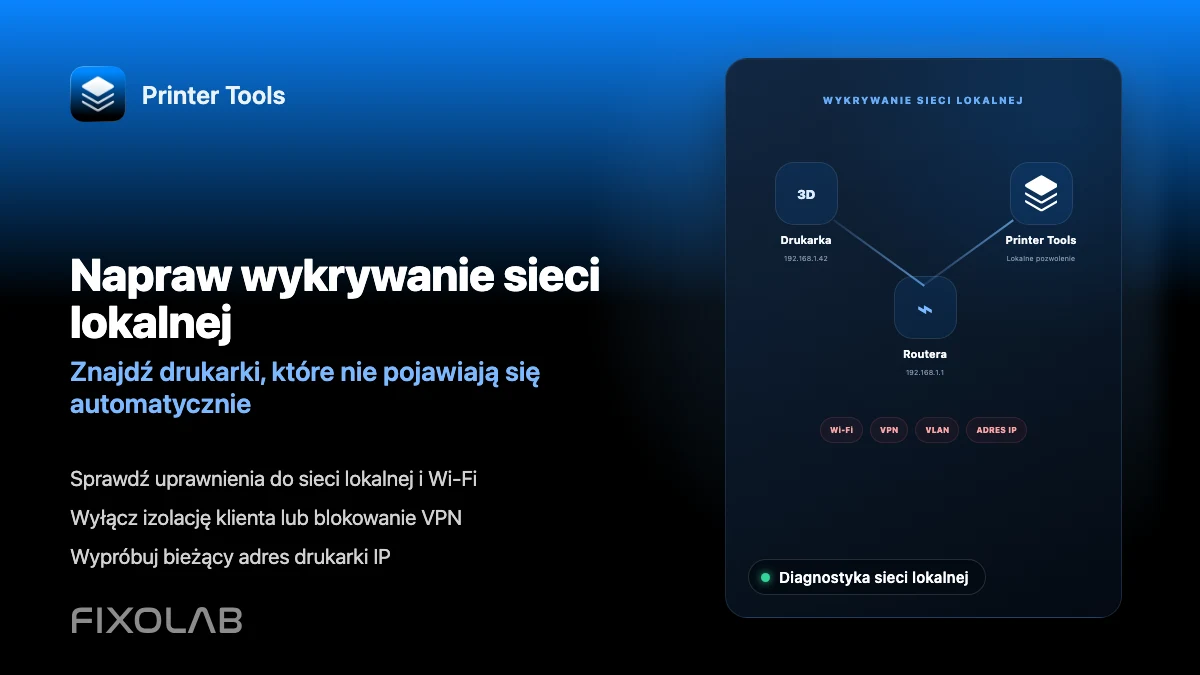
Jak naprawić problemy z wykrywaniem sieci lokalnej w Printer Tools
Napraw błędy połączenia z drukarką spowodowane izolacją klientów, sieciami VLAN, VPN i uprawnieniem do sieci lokalnej w iOS w Printer Tools.
| FixoLab
Jak przypisać drukarce 3D stały lokalny adres IP
Użyj rezerwacji DHCP w routerze, aby utrzymać stabilne połączenie z drukarką bez otwierania portów i bez zgadywania nieobsługiwanej statycznej konfiguracji sieci.
| FixoLab
Wybór lokalnego sterowania drukarką 3D lub zdalnego dostępu przez VPN, OctoEverywhere, Obico i chmurę
Porównaj sterowanie wyłącznie lokalne, VPN, OctoEverywhere, Obico i aplikację chmurową producenta do zdalnego dostępu do drukarki 3D.
| FixoLab
Jak śledzić wydruki 3D za pomocą Aktywności na żywo, Dynamic Island i CarPlay
Skonfiguruj Aktywności na żywo Printer Tools, aby śledzić postęp wydruku na ekranie blokady, Dynamic Island, CarPlay i StandBy.