Hoe VLAN’s, gastwifi en clientisolatie printerverbindingen blokkeren
Een telefoon en een printer kunnen allebei toegang tot internet hebben en toch niet met elkaar kunnen communiceren. Gastwifi, clientisolatie en VLAN-firewalls zijn juist bedoeld om te voorkomen dat lokale apparaten directe verbindingen opzetten, en dat is precies wat Printer Tools nodig heeft voor lokale monitoring.
Het doel is niet om alle segmentatie weg te halen. Het gaat erom een bewust, smal pad toe te staan van een vertrouwde client naar de printerdiensten die je gebruikt.

Al je 3D-printers in één dashboard
Monitor Bambu Lab-, Klipper-, OctoPrint-, Creality-, Snapmaker-, Anycubic-, Flashforge-, Elegoo- en Prusa-printers vanuit één app
Beschikbaar op Android, iPhone, iPad en Mac, met companion-apps voor Apple Watch en Wear OS en optionele externe toegang via VPN, OctoEverywhere of Obico
Gastwifi blokkeert meestal lokale clients
Gastnetwerken staan vaak DNS en internetverkeer toe, maar blokkeren toegang tot privéadressen en andere draadloze clients. Zit de telefoon op gastwifi, dan bereikt hij mogelijk geen printer op het hoofd-LAN. Is de printer het gastapparaat, dan kunnen ook inkomende lokale verbindingen worden geweigerd.
Zet beide op het hoofd-LAN voor een controletest. Werkt de verbinding dan, dan waren de app en de inloggegevens niet de oorzaak.
Clientisolatie kan op één access point gelden
Draadloze isolatie voorkomt dat twee clients op dezelfde SSID met elkaar communiceren. Het kan globaal, per SSID of per access point zijn ingeschakeld. Een printer op het ene meshknooppunt en een telefoon op een ander kunnen worden getroffen door het beleid van de controller.
Schakel isolatie alleen uit op een vertrouwde SSID die toegang tot lokale apparaten nodig heeft. Maak van een openbaar gastnetwerk geen algemene brug.
VLAN-routering vraagt om expliciete regels
Een IoT-VLAN is nuttig, maar de firewall moet bestaande antwoorden van de printer en de benodigde door de client gestarte verbindingen toestaan. Verschillende integraties gebruiken verschillende poorten en detectiemechanismen, dus één brede regel kopiëren is geen goede vervanging voor vastleggen wat echt nodig is.
Gebruik bij voorkeur regels van een vertrouwd gebruikersnetwerk naar specifieke printeradressen en diensten. Blokkeer verbindingen die vanuit het IoT-VLAN naar het vertrouwde netwerk worden opgezet, tenzij een geverifieerde functie dat vereist.
Detectie en directe verbinding zijn verschillend
Multicast- of broadcastdetectie kan tussen VLAN’s mislukken, zelfs als een bekend IP-adres werkt. ONVIF-detectie en sommige installatieflows zijn afhankelijk van lokaal detectieverkeer, terwijl een opgeslagen unicastverbinding een expliciet gerouteerd adres kan gebruiken.
Je kunt een bekend adres handmatig toevoegen of een zorgvuldig afgebakende detectiereflector instellen. Schakel geen onbeperkte multicastoverspoeling in zonder het effect ervan te begrijpen.
Vpn’s kunnen lokale routes vervangen
Sommige consumenten-vpn’s sturen al het verkeer door de tunnel en blokkeren LAN-toegang. Schakel de vpn tijdelijk uit voor een lokale test, of zet de gedocumenteerde optie voor het lokale netwerk aan.
Voor toegang op afstand naar huis routeert een andere vpn-opzet het printersubnet juist bewust. Controleer dat dit niet overlapt met het netwerk waarmee de telefoon op dat moment verbonden is.
Stel een diagnose met een kleine matrix
Test dezelfde printer vanaf het hoofd-LAN, het gesegmenteerde LAN en het beoogde vpn-pad. Noteer of dashboard, bestanden en camera werken. Het resultaat laat zien welk beleid welke dienst blokkeert.
Los een lokaal firewallprobleem nooit op door printerpoorten openbaar door te sturen. Gebruik een stabiel lokaal IP-adres en smalle interne regels.
Veelgestelde vragen
Waarom werkt Bambu Handy wel en Printer Tools niet?
Het cloudpad kan werken, zelfs als de router direct lokaal verkeer blokkeert.
Moeten telefoon en printer dezelfde wifiband gebruiken?
Nee. Ze hebben een gerouteerd en toegestaan pad nodig, niet per se dezelfde radioband.
Kan detectie mislukken terwijl een opgeslagen IP werkt?
Ja. Multicastdetectie en direct unicastverkeer worden verschillend afgehandeld.
Moet ik de VLAN-firewall uitschakelen?
Nee. Voeg de kleinste geverifieerde regels toe die nodig zijn voor de bedoelde lokale diensten.
Officiële bronnen: Bambu Lab Wiki — Printer network ports (discovery) · ONVIF — Profile S
Al je 3D-printers in één dashboard
Monitor Bambu Lab-, Klipper-, OctoPrint-, Creality-, Snapmaker-, Anycubic-, Flashforge-, Elegoo- en Prusa-printers vanuit één app
Beschikbaar op Android, iPhone, iPad en Mac, met companion-apps voor Apple Watch en Wear OS en optionele externe toegang via VPN, OctoEverywhere of Obico
| FixoLab
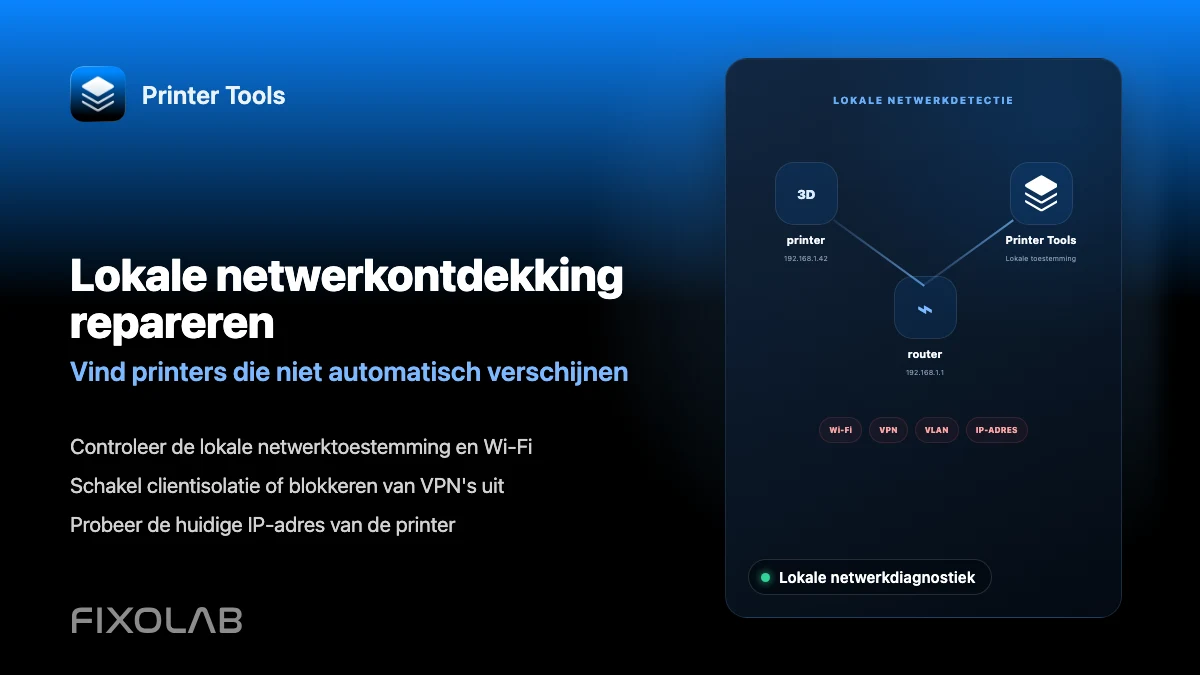
Problemen met lokale netwerkdetectie oplossen in Printer Tools
Los printerverbindingsfouten op die worden veroorzaakt door clientisolatie, VLAN's, VPN's en de iOS-toestemming voor lokaal netwerk in Printer Tools.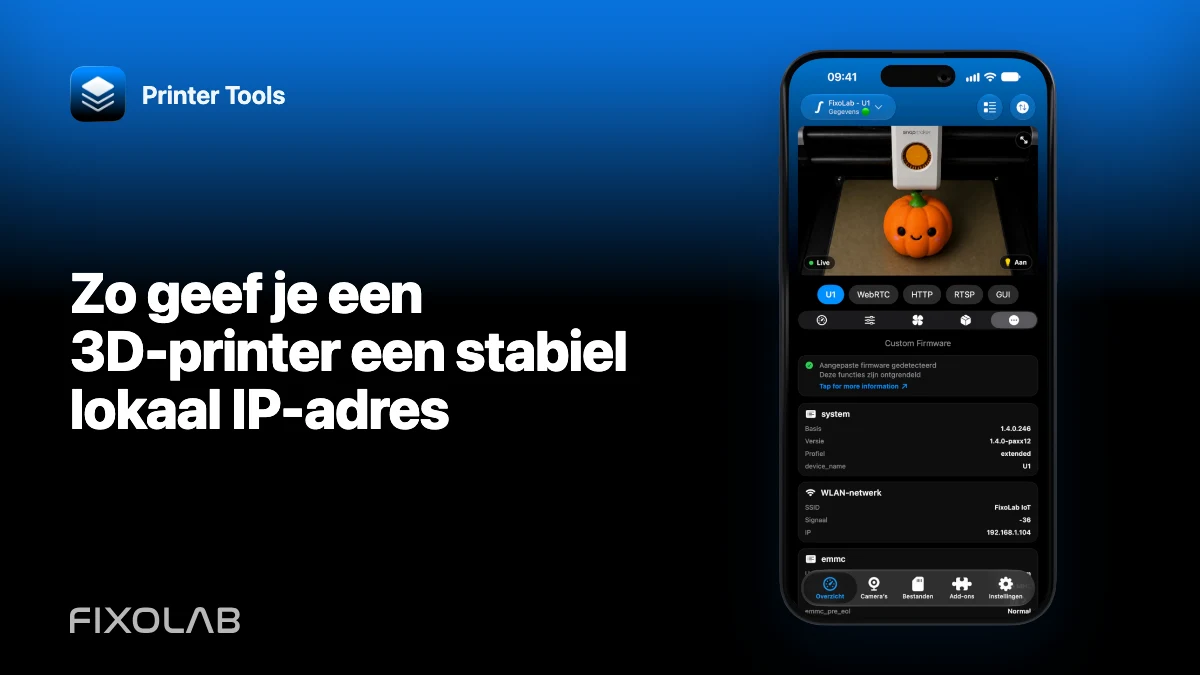
| FixoLab
Zo geef je een 3D-printer een stabiel lokaal IP-adres
Gebruik een DHCP-reservering in de router om de printerverbinding stabiel te houden zonder poorten open te zetten of een niet-ondersteunde statische netwerkconfiguratie te gokken.
| FixoLab
Kiezen tussen lokale 3D-printerbediening of externe toegang met VPN, OctoEverywhere, Obico en cloud
Vergelijk alleen-lokale bediening, een VPN, OctoEverywhere, Obico en een cloud-app van de fabrikant om je 3D-printer op afstand te bereiken.
| FixoLab
3D-prints volgen met Live-activiteiten, Dynamic Island en CarPlay
Stel Printer Tools Live-activiteiten in voor de voortgang van een print op het vergrendelscherm, Dynamic Island, CarPlay en StandBy.