VLAN'lar, misafir Wi-Fi ve istemci yalıtımı yazıcı bağlantılarını nasıl engeller
Bir telefon ve bir yazıcı internete erişebildiği hâlde birbiriyle iletişim kuramayabilir. Misafir Wi-Fi, istemci yalıtımı ve VLAN güvenlik duvarları, yerel cihazların doğrudan bağlantı başlatmasını önlemek için tasarlanmıştır; Printer Tools’un yerel izleme için ihtiyaç duyduğu şey de tam olarak budur.
Amaç tüm bölümlendirmeyi kaldırmak değildir. Amaç, güvenilir bir istemciden kullandığınız yazıcı hizmetlerine bilinçli ve dar bir yola izin vermektir.

Tüm 3D yazıcılarınız tek bir panelde
Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo ve Prusa yazıcılarını tek bir uygulamadan izleyin
Android, iPhone, iPad ve Mac'te kullanılabilir; Apple Watch ve Wear OS yardımcı uygulamalarına ve VPN, OctoEverywhere veya Obico üzerinden isteğe bağlı uzaktan erişime sahiptir
Misafir Wi-Fi genellikle yerel istemcileri engeller
Misafir ağları çoğu zaman DNS’e ve internet trafiğine izin verir ancak özel adreslere ve diğer kablosuz istemcilere erişimi engeller. Telefon misafir Wi-Fi’deyse ana LAN’daki yazıcıya ulaşamayabilir. Misafir cihaz yazıcıysa gelen yerel bağlantılar da reddedilebilir.
Bir kontrol testi için ikisini de ana LAN’a alın. Bağlantı çalışırsa sorunun kaynağı uygulama veya kimlik bilgileri değildir.
İstemci yalıtımı tek bir erişim noktasında geçerli olabilir
Kablosuz yalıtım, aynı SSID’deki iki istemcinin iletişim kurmasını engeller. Genel olarak, SSID başına veya erişim noktası başına etkinleştirilebilir. Bir mesh düğümüne bağlı yazıcı ile başka bir düğüme bağlı telefon, denetleyici politikasından etkilenebilir.
Yalıtımı yalnızca yerel cihaz erişimine ihtiyaç duyan güvenilir bir SSID’de kapatın. Herkese açık bir misafir ağını genel bir köprüye dönüştürmeyin.
VLAN yönlendirmesi açık kurallar gerektirir
Bir IoT VLAN’ı faydalıdır, ancak güvenlik duvarı yazıcının kurulmuş bağlantılardaki yanıtlarına ve istemcinin başlattığı gerekli akışlara izin vermelidir. Farklı entegrasyonlar farklı bağlantı noktaları ve keşif mekanizmaları kullanır; bu nedenle geniş bir kuralı kopyalamak, neyin gerektiğini belgelemenin yerini tutmaz.
Güvenilir bir kullanıcı ağından belirli yazıcı adreslerine ve hizmetlerine giden kuralları tercih edin. Doğrulanmış bir özellik gerektirmedikçe IoT VLAN’ından güvenilir ağa doğru bağlantı başlatılmasını engelleyin.
Keşif ve doğrudan bağlantı farklıdır
Bilinen bir IP adresi çalışsa bile multicast veya broadcast keşfi VLAN’lar arasında başarısız olabilir. ONVIF keşfi ve bazı kurulum akışları yerel keşif trafiğine dayanırken kayıtlı bir unicast bağlantı açıkça yönlendirilmiş bir adresi kullanabilir.
Bilinen bir adresi elle ekleyebilir veya kapsamı dikkatle sınırlandırılmış bir keşif yansıtıcısı yapılandırabilirsiniz. Etkisini anlamadan sınırsız multicast taşmasını etkinleştirmeyin.
VPN’ler yerel yolların yerini alabilir
Bazı tüketici VPN’leri tüm trafiği tünele gönderir ve LAN erişimini engeller. Yerel bir test için VPN’i geçici olarak kapatın veya belgelenmiş yerel ağ seçeneğini etkinleştirin.
Eve uzaktan erişim için farklı bir VPN tasarımı yazıcı alt ağını bilerek yönlendirir. Bunun, telefonun o anda bağlı olduğu ağla çakışmadığını doğrulayın.
Küçük bir matrisle teşhis edin
Aynı yazıcıyı ana LAN’dan, bölümlendirilmiş LAN’dan ve hedeflenen VPN yolundan test edin. Pano, dosyalar ve kameranın çalışıp çalışmadığını kaydedin. Sonuç, hangi politikanın hangi hizmeti engellediğini gösterir.
Yerel bir güvenlik duvarı sorununu asla yazıcı bağlantı noktalarını herkese açık şekilde yönlendirerek çözmeyin. Sabit bir yerel IP adresi ve dar dahili kurallar kullanın.
Sık sorulan sorular
Bambu Handy neden çalışıyor da Printer Tools çalışmıyor?
Yönlendirici doğrudan yerel trafiği engellese bile bulut yolu çalışabilir.
Telefon ve yazıcı aynı Wi-Fi bandını kullanmak zorunda mı?
Hayır. Aynı radyo bandına değil, yönlendirilmiş ve izin verilmiş bir yola ihtiyaçları vardır.
Kayıtlı bir IP çalışırken keşif başarısız olabilir mi?
Evet. Multicast keşfi ve doğrudan unicast trafiği farklı şekilde işlenir.
VLAN güvenlik duvarını kapatmalı mıyım?
Hayır. Hedeflenen yerel hizmetler için gereken en dar, doğrulanmış kuralları ekleyin.
Resmî kaynaklar: Bambu Lab Wiki — Printer network ports (discovery) · ONVIF — Profile S
Tüm 3D yazıcılarınız tek bir panelde
Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo ve Prusa yazıcılarını tek bir uygulamadan izleyin
Android, iPhone, iPad ve Mac'te kullanılabilir; Apple Watch ve Wear OS yardımcı uygulamalarına ve VPN, OctoEverywhere veya Obico üzerinden isteğe bağlı uzaktan erişime sahiptir
| FixoLab
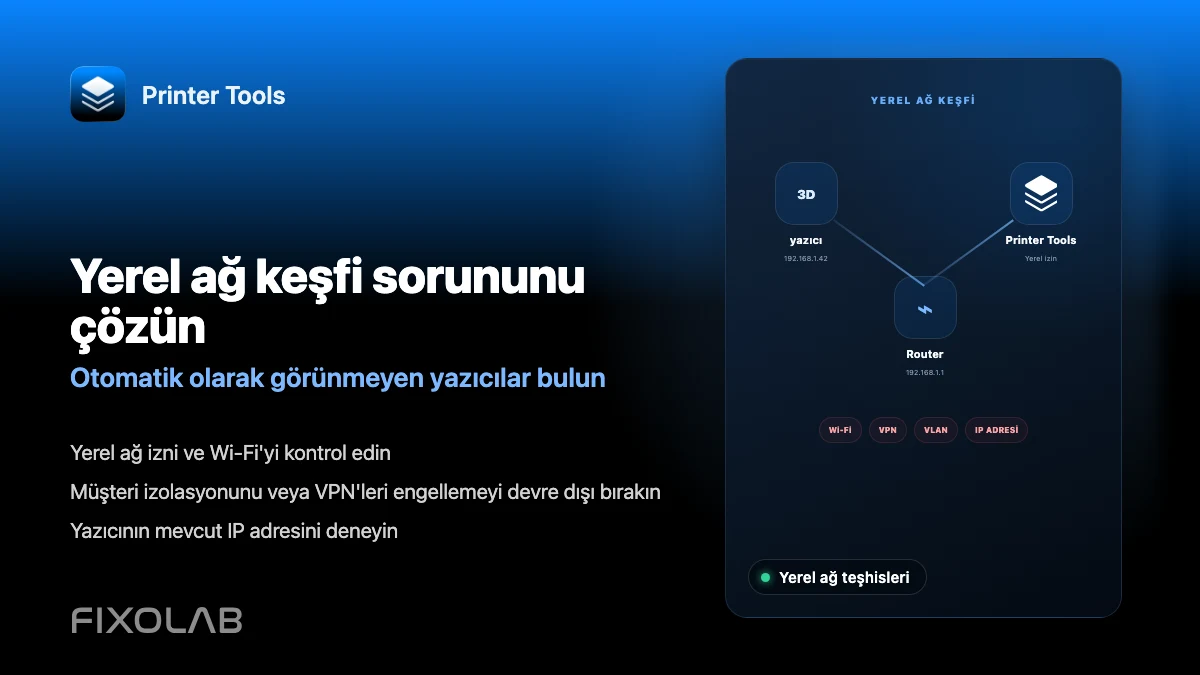
Printer Tools'ta yerel ağ keşfi sorunları nasıl giderilir
İstemci izolasyonu, VLAN'lar, VPN'ler ve iOS yerel ağ izninin neden olduğu yazıcı bağlantı hatalarını Printer Tools'ta giderin.
| FixoLab
3D yazıcıya sabit bir yerel IP adresi nasıl verilir
Bağlantı noktalarını açığa çıkarmadan veya desteklenmeyen statik bir ağ yapılandırmasını tahmin etmeden yazıcı bağlantısını sabit tutmak için yönlendiricide DHCP rezervasyonu kullanın.
| FixoLab
VPN, OctoEverywhere, Obico ve bulut ile yerel 3D yazıcı kontrolü veya uzaktan erişim seçimi
3D yazıcınıza uzaktan ulaşmak için yalnızca yerel kontrolü, bir VPN'i, OctoEverywhere'i, Obico'yu ve üretici bulut uygulamasını karşılaştırın.
| FixoLab
Canlı Etkinlikler, Dynamic Island ve CarPlay ile 3D baskılar nasıl takip edilir
Baskı ilerlemesini Kilit Ekranında, Dynamic Island'da, CarPlay'de ve StandBy'da izlemek için Printer Tools Canlı Etkinliklerini ayarlayın.