Slik blokkerer VLAN, gjestenett og klientisolering tilkoblinger til skrivere
En telefon og en skriver kan begge ha internettilgang og likevel ikke kunne snakke med hverandre. Gjestenett, klientisolering og VLAN-brannmurer er laget for å hindre lokale enheter i å starte direkte tilkoblinger, og det er nettopp det Printer Tools trenger for lokal overvåking.
Målet er ikke å fjerne all segmentering. Det handler om å tillate en bevisst, smal vei fra en pålitelig klient til skrivertjenestene du bruker.

Alle 3D-printerne dine i ett dashbord
Overvåk Bambu Lab-, Klipper-, OctoPrint-, Creality-, Snapmaker-, Anycubic-, Flashforge-, Elegoo- og Prusa-printere fra én app
Tilgjengelig på Android, iPhone, iPad og Mac, med følgeapper for Apple Watch og Wear OS og valgfri fjerntilgang via VPN, OctoEverywhere eller Obico
Gjestenett blokkerer vanligvis lokale klienter
Gjestenett tillater ofte DNS og internettrafikk, men nekter tilgang til private adresser og andre trådløse klienter. Hvis telefonen er på gjestenettet, kan den kanskje ikke nå en skriver på hoved-LAN-et. Hvis skriveren er gjesteenheten, kan også innkommende lokale tilkoblinger bli avvist.
Flytt begge til hoved-LAN-et for en kontrolltest. Hvis tilkoblingen fungerer, var ikke appen og påloggingsinformasjonen årsaken.
Klientisolering kan gjelde ett tilgangspunkt
Trådløs isolering hindrer to klienter på samme SSID i å kommunisere. Den kan være aktivert globalt, per SSID eller per tilgangspunkt. En skriver koblet til én mesh-node og en telefon på en annen kan bli påvirket av kontrollerens regler.
Slå bare av isoleringen på et pålitelig SSID som trenger tilgang til lokale enheter. Ikke gjør et offentlig gjestenett til en generell bro.
VLAN-ruting krever eksplisitte regler
Et IoT-VLAN er nyttig, men brannmuren må tillate etablerte svar fra skriveren og de nødvendige forbindelsene som klienten starter. Ulike integrasjoner bruker ulike porter og oppdagelsesmekanismer, så å kopiere én bred regel er en dårlig erstatning for å dokumentere hva som faktisk trengs.
Bruk helst regler fra et pålitelig brukernettverk til bestemte skriveradresser og tjenester. Blokker tilkoblinger som startes fra IoT-VLAN-et tilbake inn i det pålitelige nettverket, med mindre en verifisert funksjon krever det.
Oppdagelse og direkte tilkobling er forskjellige
Oppdagelse via multicast eller broadcast kan feile på tvers av VLAN selv når en kjent IP-adresse fungerer. ONVIF-oppdagelse og enkelte oppsettflyter er avhengige av lokal oppdagelsestrafikk, mens en lagret unicast-tilkobling kan bruke en eksplisitt rutet adresse.
Du kan legge til en kjent adresse manuelt eller sette opp en nøye avgrenset oppdagelsesreflektor. Ikke slå på ubegrenset multicast-flom uten å forstå virkningen.
VPN kan erstatte lokale ruter
Noen VPN-tjenester for privatpersoner sender all trafikk inn i tunnelen og blokkerer LAN-tilgang. Slå av VPN-en midlertidig for en lokal test, eller aktiver det dokumenterte alternativet for lokalt nettverk.
For fjerntilgang hjem ruter et annet VPN-oppsett skriverens delnett med vilje. Kontroller at det ikke overlapper med nettverket telefonen er koblet til akkurat nå.
Feilsøk med en liten matrise
Test den samme skriveren fra hoved-LAN-et, det segmenterte LAN-et og den planlagte VPN-veien. Noter om dashbord, filer og kamera fungerer. Resultatet viser hvilken regel som blokkerer hvilken tjeneste.
Løs aldri et lokalt brannmurproblem ved å videresende skriverens porter offentlig. Bruk en stabil lokal IP-adresse og smale interne regler.
Vanlige spørsmål
Hvorfor fungerer Bambu Handy når Printer Tools ikke gjør det?
Skyveien kan fungere selv når ruteren blokkerer direkte lokal trafikk.
Må telefon og skriver bruke samme Wi-Fi-bånd?
Nei. De trenger en rutet og tillatt vei, ikke nødvendigvis samme radiobånd.
Kan oppdagelsen feile mens en lagret IP fungerer?
Ja. Multicast-oppdagelse og direkte unicast-trafikk håndteres forskjellig.
Bør jeg slå av VLAN-brannmuren?
Nei. Legg til de minste verifiserte reglene som trengs for de planlagte lokale tjenestene.
Offisielle kilder: Bambu Lab Wiki — Printer network ports (discovery) · ONVIF — Profile S
Alle 3D-printerne dine i ett dashbord
Overvåk Bambu Lab-, Klipper-, OctoPrint-, Creality-, Snapmaker-, Anycubic-, Flashforge-, Elegoo- og Prusa-printere fra én app
Tilgjengelig på Android, iPhone, iPad og Mac, med følgeapper for Apple Watch og Wear OS og valgfri fjerntilgang via VPN, OctoEverywhere eller Obico
| FixoLab
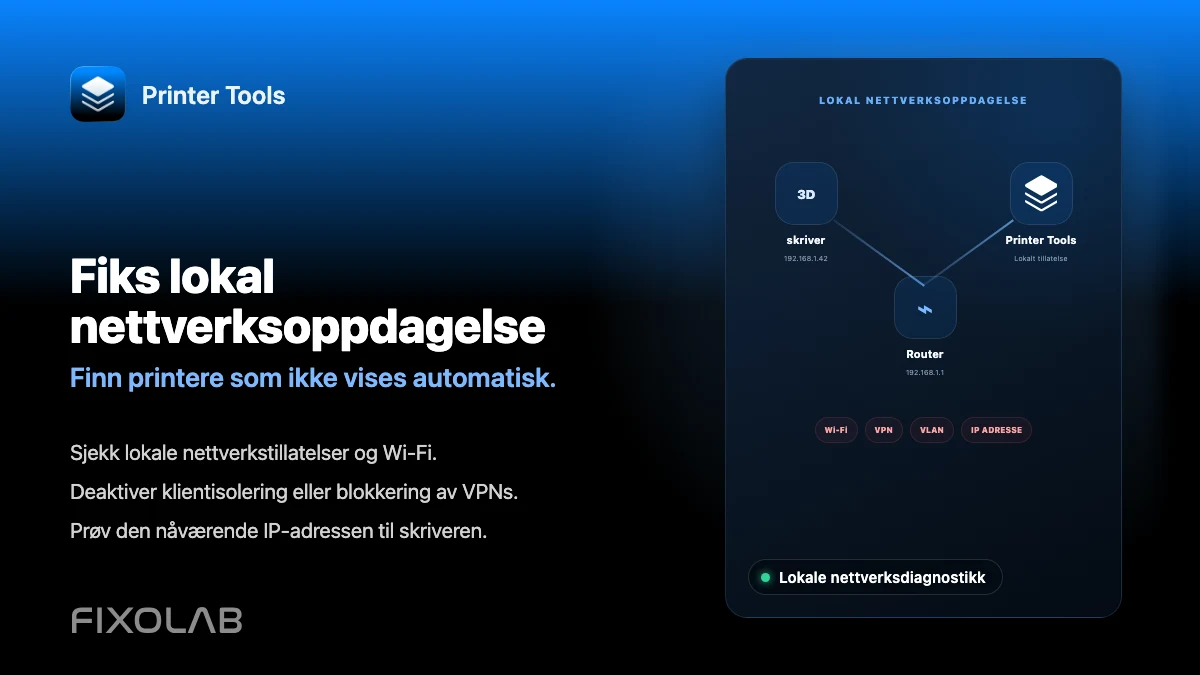
Slik løser du problemer med lokal nettverksoppdagelse i Printer Tools
Løs skriverforbindelsesfeil forårsaket av klientisolasjon, VLAN-er, VPN-er og iOS' tillatelse for lokalt nettverk i Printer Tools.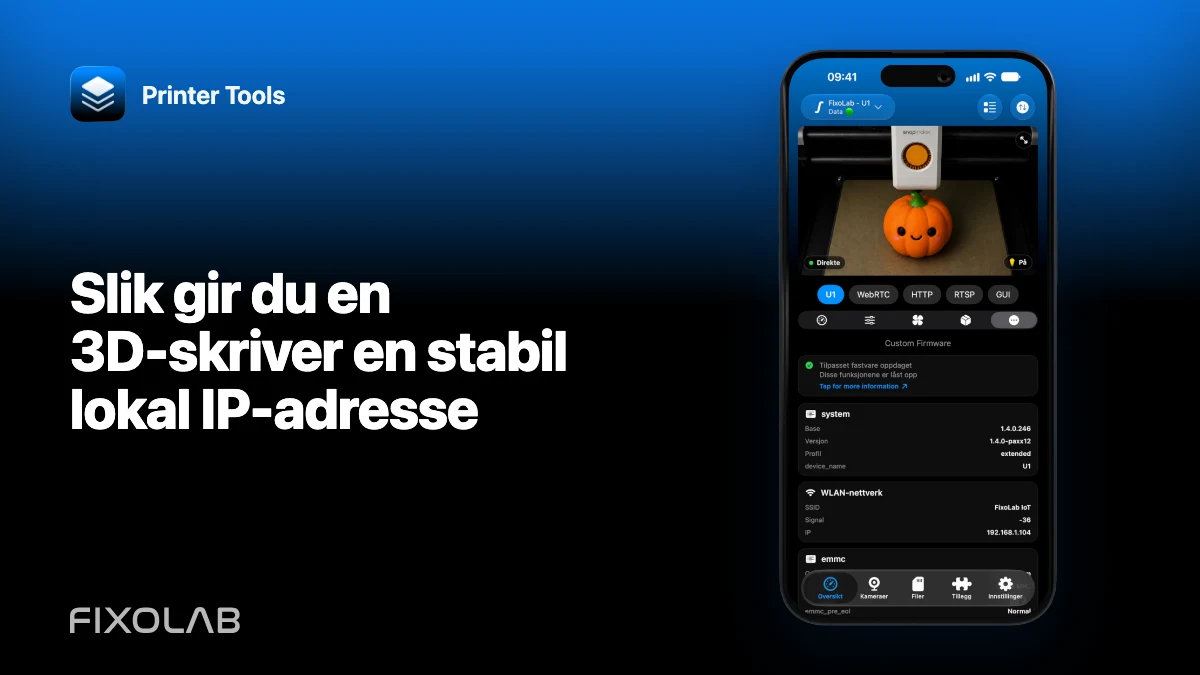
| FixoLab
Slik gir du en 3D-skriver en stabil lokal IP-adresse
Bruk en DHCP-reservasjon i ruteren for å holde tilkoblingen til skriveren stabil uten å eksponere porter eller gjette på en statisk nettverkskonfigurasjon som ikke støttes.
| FixoLab
Velge lokal 3D-skriverstyring eller fjerntilgang med VPN, OctoEverywhere, Obico og sky
Sammenlign kun lokal styring, en VPN, OctoEverywhere, Obico og produsentens skyapp for å nå 3D-skriveren din eksternt.
| FixoLab
Slik følger du 3D-utskrifter med Live-aktiviteter, Dynamic Island og CarPlay
Sett opp Printer Tools Live-aktiviteter for utskriftsfremdrift på låseskjermen, Dynamic Island, CarPlay og StandBy.