Cum să folosești OctoPrint în spatele HTTPS și al unui reverse proxy
Un reverse proxy poate adăuga HTTPS și un nume local stabil, dar poate și rescrie calea sau bloca conexiunea în timp real a OctoPrint. Testează API și WebSocket separat.
Printer Tools comunică cu imprimantele și camerele suportate prin protocoale locale. Păstrați dispozitivele private, protejați acreditările și folosiți matricea de compatibilitate actuală ca autoritate pentru capabilitățile specifice modelului.

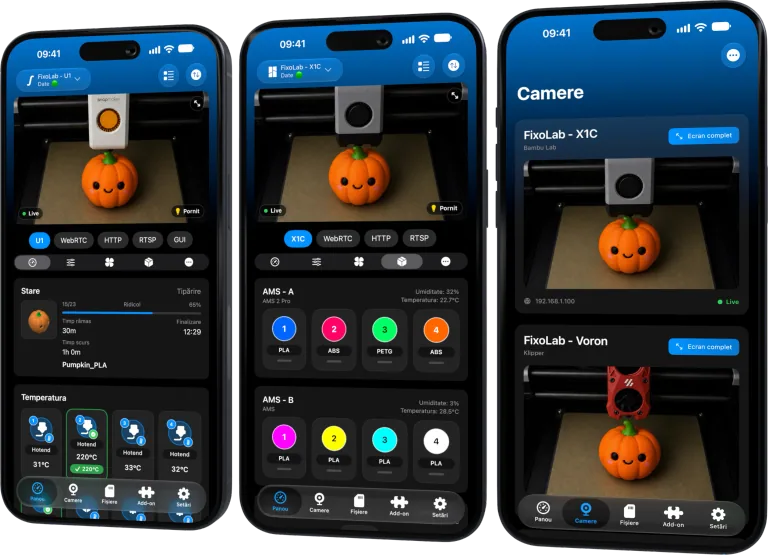
Toate imprimantele 3D într-un singur panou
Monitorizați imprimante Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo și Prusa dintr-o singură aplicație
Disponibilă pe Android, iPhone, iPad și Mac, cu aplicații companion pentru Apple Watch și Wear OS și acces la distanță opțional prin VPN, OctoEverywhere sau Obico
Alegeți URL-ul de bază dorit
Decideți dacă OctoPrint se află la rădăcina proxy-ului sau într-un subpath, cum ar fi /octoprint/. Configurația proxy-ului și a OctoPrint trebuie să fie de acord asupra acelei adrese externe.
Păstrați anteturile proxy
Redirecționați gazda și schema originale cu headerele recomandate de OctoPrint. Headerele incorecte pot crea redirecționări către un nume de gazdă intern sau pot degrada un URL HTTPS.
Permiteți upgrade-ul WebSocket
O pagină sau un endpoint REST poate funcționa în timp ce starea live eșuează dacă proxy-ul nu gestionează Upgrade și Connection. Mențineți timpii de expirare suficient de lungi pentru un WebSocket persistent.
Mențineți autentificarea și încrederea valide
Folosiți un certificat pe care telefonul îl poate valida și trimiteți acreditarea API numai către gazda destinată. Nu dezactivați verificările certificatului pentru a ascunde o nepotrivire a numelui.
Lista de verificări locală pentru depanare
- Testați calea de bază externă.
- Verificați destinațiile de redirecționare.
- Verificați REST și WebSocket independent.
- Folosiți un certificat de încredere și acces privat.
Întrebări frecvente
De ce pagina web funcționează, dar starea live nu?
Proxy-ul poate servi HTTP corect în timp ce blochează upgrade-urile WebSocket.
Poate funcționa automat un certificat auto-semnat?
Telefonul trebuie să aibă încredere în el corect și numele certificatului trebuie să se potrivească.
Ar trebui ca proxy-ul să expună OctoPrint public?
Nu. HTTPS nu înlocuiește controlul accesului și rețelele private.
Toate imprimantele 3D într-un singur panou
Monitorizați imprimante Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo și Prusa dintr-o singură aplicație
Disponibilă pe Android, iPhone, iPad și Mac, cu aplicații companion pentru Apple Watch și Wear OS și acces la distanță opțional prin VPN, OctoEverywhere sau Obico
| FixoLab
Cheile aplicației OctoPrint și explicarea Cheii Globală API
Alegeți o acreditare specifică aplicației OctoPrint care poate fi revocată, acolo unde este disponibilă, și înțelegeți riscurile cheii globale.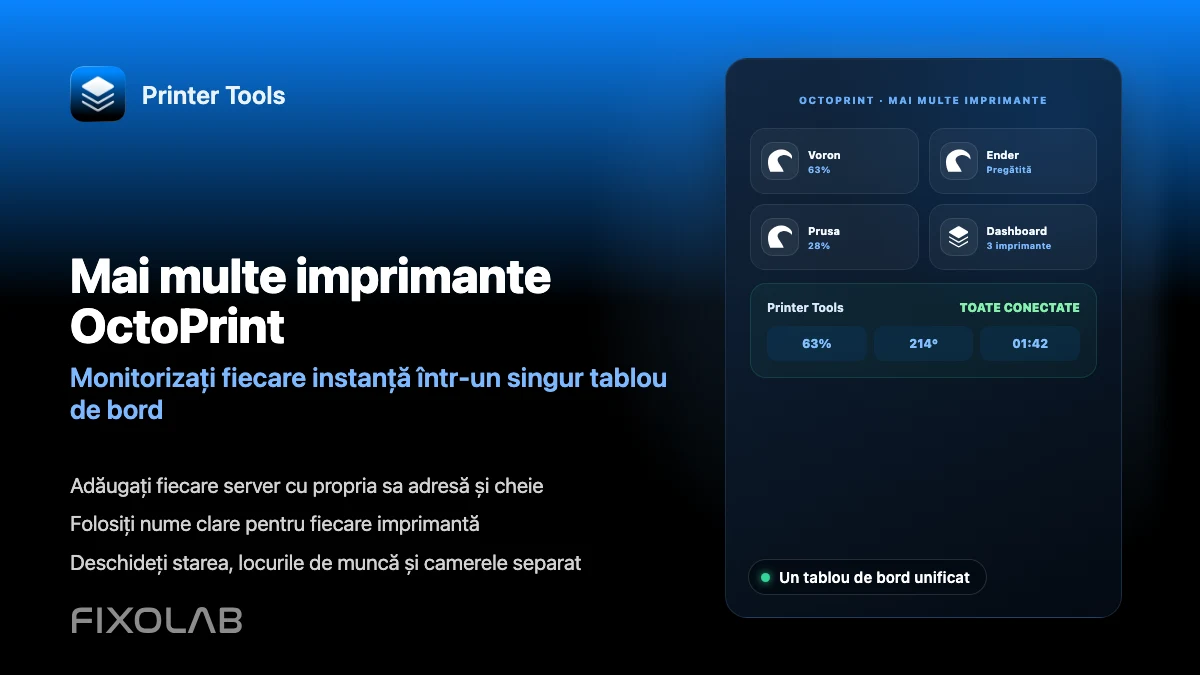
| FixoLab
Cum conectezi și monitorizezi mai multe imprimante OctoPrint în Printer Tools
Conectează mai multe instanțe OctoPrint la Printer Tools și monitorizează-le pe toate dintr-un singur tablou de bord combinat.
| FixoLab
Cum repari o cameră OctoPrint care nu se încarcă în Printer Tools
Depanează o cameră web OctoPrint care nu se încarcă în Printer Tools, inclusiv configurațiile în care camera are propria adresă.
| FixoLab
Cum repari erorile de cheie API nevalidă și neautorizată în OctoPrint
Repară o cheie API OctoPrint nevalidă sau neautorizată în Printer Tools și deosebește-o de o eroare de deconectare serială.