Cómo usar OctoPrint detrás de HTTPS y un proxy inverso
Un proxy inverso puede añadir HTTPS y un nombre local estable, pero también puede reescribir la ruta o bloquear la conexión en tiempo real de OctoPrint. Prueba la API y el WebSocket por separado.
Printer Tools se comunica con las impresoras y cámaras compatibles a través de protocolos locales. Mantenga los dispositivos privados, preserve las credenciales y utilice la matriz de compatibilidad actual como la autoridad para las capacidades específicas del modelo.

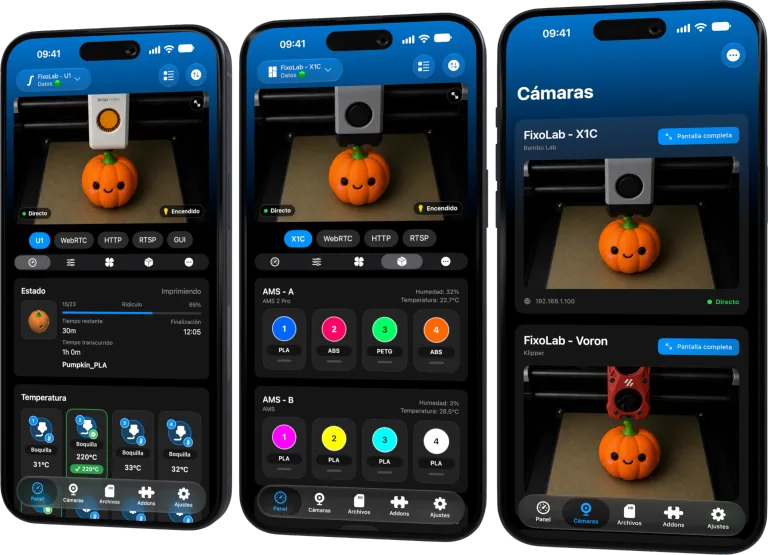
Todas tus impresoras 3D en un solo panel
Monitoriza impresoras Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo y Prusa desde una sola app
Disponible en Android, iPhone, iPad y Mac, con apps complementarias para Apple Watch y Wear OS y acceso remoto opcional mediante VPN, OctoEverywhere u Obico
Elija la URL base prevista
Decida si OctoPrint se encuentra en la raíz del proxy o en una subruta como /octoprint/. La configuración del proxy y de OctoPrint debe coincidir en esa dirección externa.
Conserve los encabezados del proxy
Reenviar el host y esquema originales con las cabeceras recomendadas por OctoPrint. Cabeceras incorrectas pueden crear redireccionamientos a un nombre de host interno o degradar una URL HTTPS.
Permitir el cambio de protocolo a WebSocket
Una página o endpoint REST puede funcionar mientras el estado en vivo falla si el proxy descarta el manejo de Upgrade y Connection. Mantener los tiempos de espera lo suficientemente largos para un WebSocket persistente.
Mantener la autenticación y la confianza válidas
Use un certificado que el teléfono pueda validar y envíe la credencial de API solo al host previsto. No desactive las verificaciones de certificado para ocultar una discrepancia de nombre.
Lista de verificación de solución de problemas local
- Pruebe la ruta base externa.
- Verifique los destinos de redireccionamiento.
- Verifique REST y WebSocket de manera independiente.
- Use un certificado de confianza y acceso privado.
Preguntas frecuentes
¿Por qué funciona la página web pero no el estado en vivo?
El proxy puede atender HTTP correctamente mientras bloquea el cambio de protocolo a WebSocket.
¿Puede un certificado autofirmado funcionar automáticamente?
El teléfono debe confiar en él correctamente y el nombre del certificado debe coincidir.
¿Debería el proxy exponer OctoPrint públicamente?
No. HTTPS no reemplaza el control de acceso ni la red privada.
Todas tus impresoras 3D en un solo panel
Monitoriza impresoras Bambu Lab, Klipper, OctoPrint, Creality, Snapmaker, Anycubic, Flashforge, Elegoo y Prusa desde una sola app
Disponible en Android, iPhone, iPad y Mac, con apps complementarias para Apple Watch y Wear OS y acceso remoto opcional mediante VPN, OctoEverywhere u Obico
| FixoLab
Claves de Aplicación de OctoPrint y la Clave Global de API explicadas
Elige una credencial revocable específica para la aplicación OctoPrint cuando esté disponible y comprende los riesgos de la clave global.
| FixoLab
Cómo conectar y monitorizar varias impresoras OctoPrint en Printer Tools
Conecta varias instancias de OctoPrint a Printer Tools y monitorízalas todas desde un único panel combinado.
| FixoLab
Cómo solucionar una cámara de OctoPrint que no carga en Printer Tools
Soluciona una webcam de OctoPrint que no carga en Printer Tools, incluidas las configuraciones donde la cámara tiene su propia dirección.
| FixoLab
Cómo solucionar errores de clave API inválida y no autorizada en OctoPrint
Soluciona una clave API de OctoPrint inválida o no autorizada en Printer Tools y distínguela de un error de desconexión serie.